密码不会明文存储:计算机如何守护你的“数字钥匙”
当你在手机、电脑上设置密码——无论是登录社交账号、网银,还是解锁设备时,或许会有这样的疑问:我的密码存在哪里?平台会不会偷偷看到我的原始密码?答案很明确:正规平台绝不会以“明文”形式存储你的密码,那些你精心设置的数字、字母组合,在计算机系统中早已变成了一串看似杂乱无章的“乱码”,这背后,是计算机科学中最基础也最关键的安全逻辑。
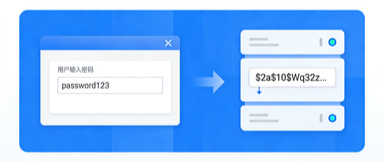
首先我们要明确一个核心概念:什么是“明文密码”?简单来说,明文密码就是你输入的原始密码,比如“123456abc”“Zhang@123”,它是人类可以直接识别、读取的字符组合。如果平台将这个原始密码直接存在数据库中,就像把家门钥匙直接放在门口的地毯下——一旦数据库被黑客攻击、数据泄露,你的密码就会被直接窃取,进而导致账号被盗、财产损失等严重后果。因此,“明文存储密码”在计算机安全领域,是绝对被禁止的高危操作。
既然不能存明文,计算机又该如何“记住”你的密码,同时验证你输入的密码是否正确呢?答案就是“加密”与“哈希”——这两种核心技术,构成了密码存储的安全防线,也是计算机科学中数据安全的基础应用。
先说说最常用的“哈希算法”,它是密码存储的“核心工具”。哈希算法的作用很简单:把任意长度的明文(比如你的密码),通过一系列固定的数学运算,转换成一段固定长度的“哈希值”(也叫“摘要”)。这个过程就像把一杯水(明文)倒进一个特殊的容器,出来的是一块固定形状的冰(哈希值)——它有三个关键特性,正是这三个特性守护着你的密码安全。
第一个特性是“不可逆”:你可以通过明文算出哈希值,但绝不可能通过哈希值反推出原始明文。就像你能把冰融化成水,却不能把水重新变成原来那块固定形状的冰。比如密码“Zhang@123”,通过SHA-256(一种常用哈希算法)运算后,会得到一串64位的十六进制字符(类似“e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855”),即使黑客拿到这串哈希值,也无法反向算出你的原始密码。
第二个特性是“唯一性”(近似唯一):不同的明文,算出的哈希值几乎不可能相同。就像世界上没有两片完全相同的叶子,只要你的密码有一个字符不同(比如把“Zhang@123”改成“Zhang@124”),得到的哈希值就会完全不一样。这就保证了,每一个密码都对应着一个独一无二的“身份标识”,不会出现“两个不同密码对应同一个哈希值”的情况,避免验证时出现错误。
第三个特性是“固定长度”:无论你的明文密码有多长(比如6位、16位,甚至更长),通过同一种哈希算法算出的哈希值,长度都是固定的。比如SHA-256算法,无论输入的明文是1个字符还是100个字符,输出的哈希值永远是64位,这既方便计算机存储,也能避免因密码长度不同而出现存储漏洞。
了解了哈希算法,我们就能明白密码存储的完整流程:当你注册账号、设置密码时,你的设备会先对输入的明文密码进行哈希运算,得到对应的哈希值;随后,平台只将这串哈希值发送到服务器,并存储在数据库中,而你的原始明文密码,全程不会离开你的设备,也不会被平台记录。
当你后续登录时,流程则刚好相反:你输入密码后,设备会再次对输入的明文进行相同的哈希运算,得到一个新的哈希值;平台会将这个新的哈希值,与数据库中存储的哈希值进行对比——如果两者完全一致,就证明你输入的密码是正确的,允许你登录;如果不一致,则提示“密码错误”。整个过程中,平台自始至终都没有接触过你的原始密码,从根源上避免了密码泄露的风险。
不过,单纯的哈希算法还不够“安全”。随着计算机算力的提升,黑客会利用“彩虹表”(一种提前计算好的“明文-哈希值”对应表),通过比对哈希值,快速破解一些简单密码(比如“123456”“admin”)。为了应对这种攻击,计算机科学家又提出了“加盐”(Salt)技术,进一步加固密码安全。
“加盐”的原理很简单:在对明文密码进行哈希运算之前,先在密码中加入一串随机生成的、独一无二的字符(这串字符就是“盐”),然后再对“密码+盐”的组合进行哈希运算,最终将“盐”和对应的哈希值一起存储在数据库中。比如你的密码是“123456”,加入的盐是“x7k9L2p”,那么实际进行哈希运算的就是“123456x7k9L2p”,得到的哈希值会和单纯的“123456”的哈希值完全不同。
这样一来,即使黑客拿到了哈希值和“盐”,也无法通过彩虹表破解密码——因为每一个密码对应的“盐”都是随机的,黑客无法提前计算出“密码+盐”的哈希值组合,相当于给你的密码加了一把“额外的锁”。目前,“哈希+加盐”是主流平台最常用的密码存储方式,既保证了安全性,也兼顾了实用性。
除了哈希和加盐,还有一种更高级的加密方式——“对称加密”和“非对称加密”,不过它们更多用于密码的传输过程,而非存储。比如你在登录网站时,输入的密码会通过非对称加密技术,加密后传输到服务器,避免传输过程中被黑客截取;而服务器存储时,依然会将加密后的密码转换成哈希值,再进行存储。
看到这里,你或许会有新的疑问:既然密码不会明文存储,那“忘记密码”功能是怎么实现的?其实,平台并不会“找回”你的原始密码——因为它本身就没有存储过。当你点击“忘记密码”时,平台会向你的绑定手机或邮箱发送验证码,验证你的身份后,允许你设置一个新的密码;这个新密码会被重新进行哈希+加盐运算,然后覆盖数据库中原来的哈希值,完成密码重置。也就是说,你重置后的密码,和原来的密码没有任何关联,只是替换了数据库中的“哈希标识”。
在这里,也给大家一个小提醒:虽然平台会守护你的密码,但密码的安全也离不开你的重视。尽量设置复杂的密码(包含数字、字母、特殊符号,长度不少于8位),不要使用生日、手机号等容易被猜测的信息作为密码;同时,不同平台尽量使用不同的密码,避免“一个密码泄露,多个账号遭殃”。
其实,“密码不会明文存储”这个看似简单的规则,背后藏着计算机科学对“数据安全”的深刻理解——它不追求“记住”你的密码,而是追求“验证”你的身份,用数学运算构建起一道无形的安全防线。在数字化时代,我们每天都会接触各种密码,了解这些背后的技术原理,不仅能让我们更安心地使用数字服务,也能让我们更直观地感受到计算机科学的魅力:用技术守护每一份隐私,用逻辑筑牢每一道安全屏障。