抓包与中间人风险:公共 Wi-Fi 里看不见的网络陷阱
外出时,商场、车站、咖啡馆的免费公共 Wi-Fi 十分方便,但很多人不知道,在这类开放网络环境中潜藏着中间人攻击的风险。这一切的基础,就是抓包技术。一旦访问没有加密的网站,收发的数据就有可能被同网络内的其他设备捕获、查看,这也是网络安全领域反复提醒:公共 Wi-Fi 不要转账支付、登录重要账号的原因。
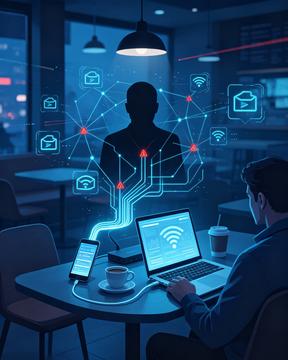
抓包,简单来说就是捕获网络中传输的数据包。数据在网络里是以一个个数据包的形式传递,包含文字、账号信息、表单内容等。在没有加密的网络传输场景下,数据包是明文传输,就像写在明信片上的信件,路由沿途、同一局域网内具备抓包工具的设备,都可以直接读取里面的内容。而加密传输,则相当于把信件装进上锁的信封,即便数据包被抓到,没有密钥也无法读懂里面的信息。
中间人攻击,就是抓包技术衍生出的典型风险。攻击者接入同一个公共 Wi-Fi,通过技术手段,把自己伪装成用户和网站之间的中转节点。用户发出的所有数据先经过攻击者设备,再转发到目标网站;网站返回的数据,同样先经过攻击者。攻击者悄无声息地完成抓包,截取账号、密码、验证码、支付信息等敏感内容,整个过程使用者往往毫无察觉。
很多人会混淆一个关键点:风险根源不是 Wi-Fi 本身,而是未加密的传输通道。现在主流网站大多使用 HTTPS 协议,通信全程加密,就算数据包被抓到,信息也无法解密;但依旧存在不少老旧网站、部分小程序、一些本地服务页面沿用 HTTP 明文协议,这类页面就是高危地带。公共 Wi-Fi 大多是开放局域网,接入门槛很低,任何人都可以连入,天然给这类攻击提供了环境。
日常使用中,有几条简单可行的防护原则。首先,连接公共 Wi-Fi 时,尽量避开网银、购物支付、邮箱、工作系统、社交账号登录这类高敏感操作;其次,留意浏览器地址栏的小锁标识,没有锁、地址开头是 HTTP 的网站,不要填写任何个人信息;如果需要处理重要事务,可以优先使用手机流量,流量属于运营商独立链路,局域网中间人很难介入。另外,VPN 可以额外加密传输链路,但要选择正规可信的服务,非正规 VPN 本身也存在数据泄露隐患。
也要客观看待风险,不必过度恐慌。抓包只是一种网络调试手段,本身中性,网络工程师也会用抓包工具排查故障;风险来自别有用心的人在开放网络里,利用明文传输的漏洞窃取信息。HTTPS 加密普及之后,中间人攻击的门槛已经变高,但漏洞不会彻底消失。
网络安全的核心,是分清场景。开放免费 Wi-Fi 适合浏览资讯、看视频这类低风险操作,而涉及身份、资金的敏感操作,应当避开这个充满不确定性的局域网环境。读懂抓包与中间人风险,才能在享受网络便利的同时,守住自己的数据隐私。